
Ce qui s’est passé sur impots.gouv.fr
En août 2026, la Direction générale des finances publiques a confirmé le vol des données fiscales de plus de 678 000 contribuables : noms, dates de naissance, adresses, données cadastrales. Le site impots.gouv.fr et les espaces particuliers ou professionnels n’ont pas été compromis techniquement. L’accès a été obtenu par un autre biais : des identifiants usurpés, utilisés pour se faire passer pour un utilisateur légitime et entrer directement dans le système d’information. Une enquête est en cours avec l’ANSSI et le parquet de Paris.
Un mot de passe volé suffit à usurper une identité
Les failles ne sont pas toujours techniques
Un mot de passe, aussi robuste soit-il, ne protège que tant qu’il reste secret. Or il peut être volé de bien des façons, sans qu’aucune faille technique ne soit en cause : hameçonnage, réutilisation d’un mot de passe compromis ailleurs, poste de travail infecté, ou simple erreur humaine.
Ce que révèle l’incident DGFiP
Le rapport de l’ANSSI, publié fin septembre 2026, confirme ce mécanisme : aucune faille technique inédite n’a été exploitée. Les attaquants ont utilisé des mots de passe d’agents volés via des logiciels espions installés sur des ordinateurs personnels, et aucune double authentification solide n’était exigée sur les portails sensibles concernés. C’est cette combinaison et non une prouesse technique, qui a permis l’accès.
Ce que change la double authentification
Un second facteur, indépendant du mot de passe
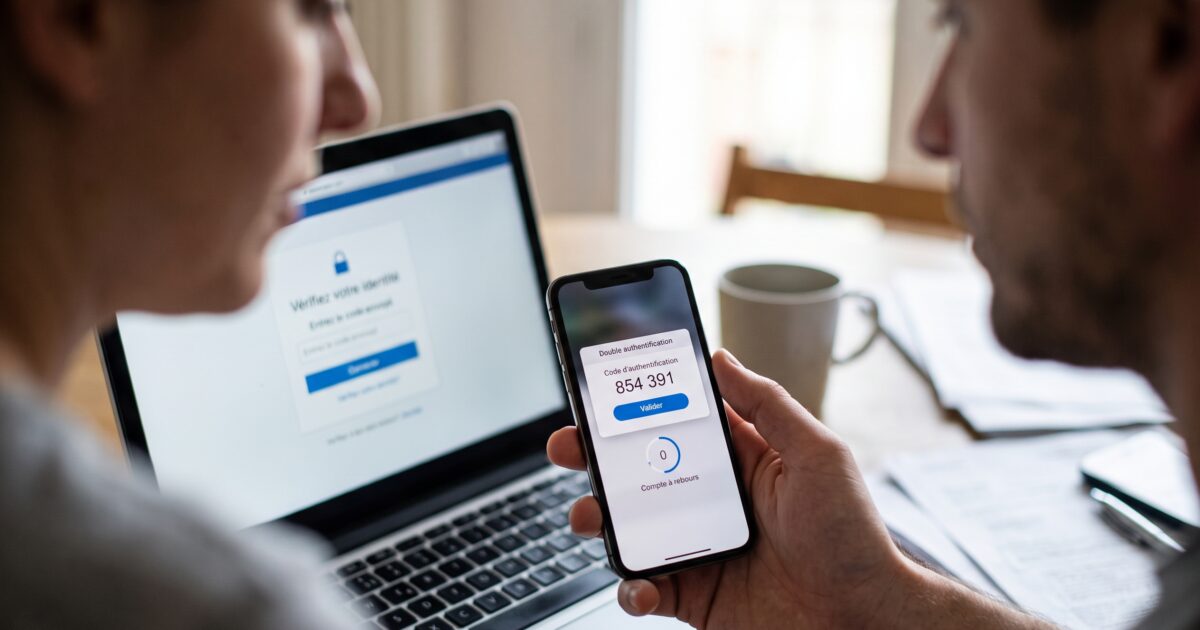
La double authentification ajoute une seconde preuve d’identité, indépendante du mot de passe : un code à usage unique, une notification sur un appareil de confiance, une clé physique.
Le type d’attaque qu’elle neutralise
Un mot de passe volé ne suffit alors plus à entrer : l’accès reste bloqué tant que ce second facteur n’est pas fourni. C’est précisément le type d’attaque que l’incident DGFiP met en lumière qui se trouve neutralisé.
Le même risque à l’échelle d’une collectivité
Les données exposées
Les back-offices et espaces d’administration des sites publics, les outils de gestion RH ou état civil, les plateformes de démarches en ligne, donnent accès à des données personnelles d’usagers, d’agents ou d’élus.
Les conséquences en cas de fuite
Un accès obtenu par identifiants volés sur l’un de ces outils a les mêmes conséquences qu’à Bercy, à une autre échelle : fuite de données, obligation de notification à la CNIL, perte de confiance des administrés, risque de fraude à l’identité pour les personnes concernées.
Nova2FA, la réponse Inovagora
Nova2FA ajoute cette double vérification pour la connexion à votre back-office, pour les agents comme pour les élus, sans changer leurs habitudes. Trois méthodes au choix, aucune donnée transmise à un tiers, développé et hébergé par Inovagora. Nous vous accompagnons du déploiement à la prise en main par vos équipes.
Prêt à sécuriser les accès de votre site ?
Installation rapide, sécurité renforcée dès l’activation
Demander plus d’informationsBonjour@inovagora.net

